Avrupa marketlerinde dondurucu dolaplarının sıcaklık ayarlarının dışarıdan değiştirilmesi, siber saldırı endişelerini artırdı. Uzmanlar, dijital tehditlerin fiziksel güvenliği nasıl etkilediğini anlatıyor.
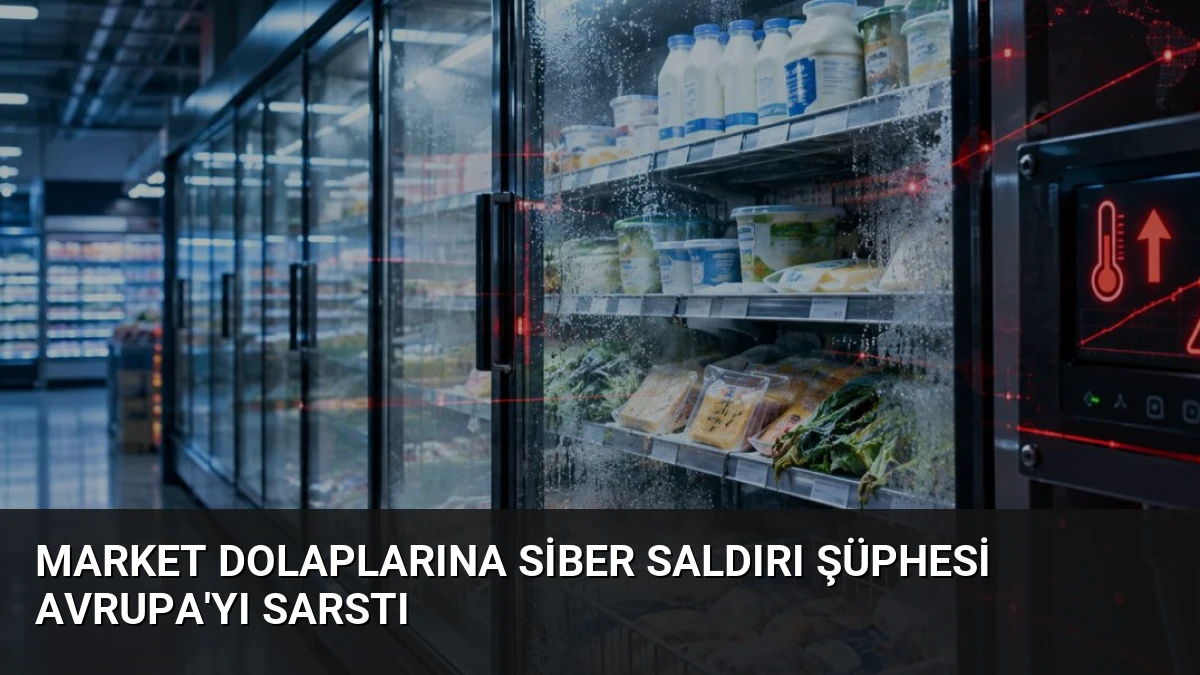
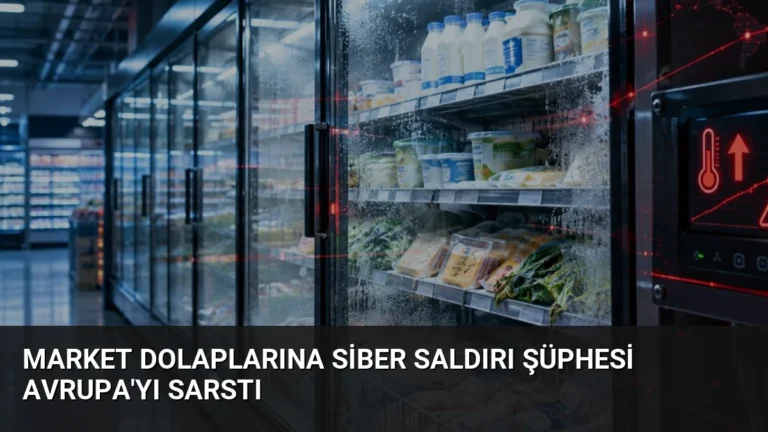
Fransa’da zincir marketlerdeki dondurucu dolaplarının sıcaklık ayarlarının dışarıdan müdahaleyle değiştirilmesi, Avrupa genelinde endişelere yol açtı. Günler süren olaylarda, sıfırın altında tutulması gereken ürünler yüksek sıcaklıklarda bozulurken, Hollanda’daki benzer vakalar durumu daha da karmaşık hale getirdi.
Bu olağandışı durum, marketlerin kritik altyapılarına yönelik potansiyel siber tehditleri gündeme getirdi. Yapay Zeka Yönetim Uzmanı Dr. Merve Ayyüce Kızrak, yaşananları basit bir ‘buzdolabı hackleme’ olayı olarak görmediğini belirtti. Dijital bir müdahalenin fiziksel dünyada somut zararlara yol açtığına dikkat çekti.
Dr. Kızrak, siber güvenliğin artık sadece kişisel verileri veya finansal bilgileri korumakla sınırlı olmadığını vurguladı. Gıda güvenliği, hizmet sürekliliği ve halk sağlığının da siber riskin bir parçası haline geldiğini ifade etti. Marketler, restoranlar, ulaşım ve enerji sistemleri gibi günlük yaşamı etkileyen kritik altyapıların siber tehditlere karşı savunmasız olabileceğini belirtti.
Fransa ve Hollanda’da yaşanan olaylara doğrudan ‘siber savaş’ nitelendirmesi yapmanın, fail, amaç ve olası devlet bağlantısı gibi kanıtlar gerektirdiğini sözlerine ekledi.
Sıfır riskin mümkün olmamasına rağmen, Dr. Kızrak, alınabilecek önlemler olduğunu söyledi. Çözümü, sadece saldırganı engellemekle değil, saldırı gerçekleştiğinde zararı sınırlamakla ilişkilendirdi. Önleme, erken tespit, güvenli müdahale ve toparlanma süreçlerinin bir bütün olarak ele alınması gerektiğini belirtti.
Bu tür bir olayda insan sağlığı ve fiziksel güvenliğin ilk öncelik olması gerektiğini dile getiren Dr. Kızrak, etkilenen cihazların erişiminin sınırlandırılmasını, gıda güvenliği şüphesi taşıyan ürünlerin satışının durdurulmasını ve uzmanlarca incelenmesini önerdi. Sistemlerin güvenli bir şekilde yeniden yapılandırılması, erişim bilgilerinin güncellenmesi ve güvenlik yamalarının yapılması gerektiğini vurguladı.
Kalıcı korumanın olaydan önce başladığını belirten Dr. Kızrak, işletmelerin ağa bağlı cihazları, uzaktan erişim yetkilerini ve güvenlik sorumlularını bilmesi gerektiğini söyledi. Kritik ekipman ağlarının ayrılması, gereksiz internet erişimlerinin kapatılması ve güçlü kimlik doğrulama yöntemlerinin kullanılması gerektiğini ekledi.
Devletlerin sorumluluğunun sadece soruşturma yürütmekle sınırlı olmadığını, ürün güvenliği tasarımı, güncelleme sorumlulukları, tedarikçi erişimleri ve sektörler arası kriz koordinasyonunu da kapsadığını ifade etti. İşletmeler, üreticiler ve bakım sağlayıcıları arasındaki sorumlulukların netleştirilmesi gerektiğini belirtti.
Dr. Kızrak, bu olayların dijital hizmetlere karşı güvensizlik yaratabileceğini ancak dijitalden kaçmak yerine kontrolsüz dijital bağımlılığı azaltmayı önerdi. Güvenin, risklerin açıkça anlatılması, önlemlerin alınması ve sorunlar çıktığında sorumluluk üstlenilmesiyle inşa edilebileceğini sözlerine ekledi.